Wat valt onder je scope? Wat telt mee voor je audit
Een auditor wil weten welke laptops, accounts en mensen onder een maatregel vallen, en of die in orde zijn. Dat lijstje is je scope.
Andere taal: Français · English
Scope in gewone woorden
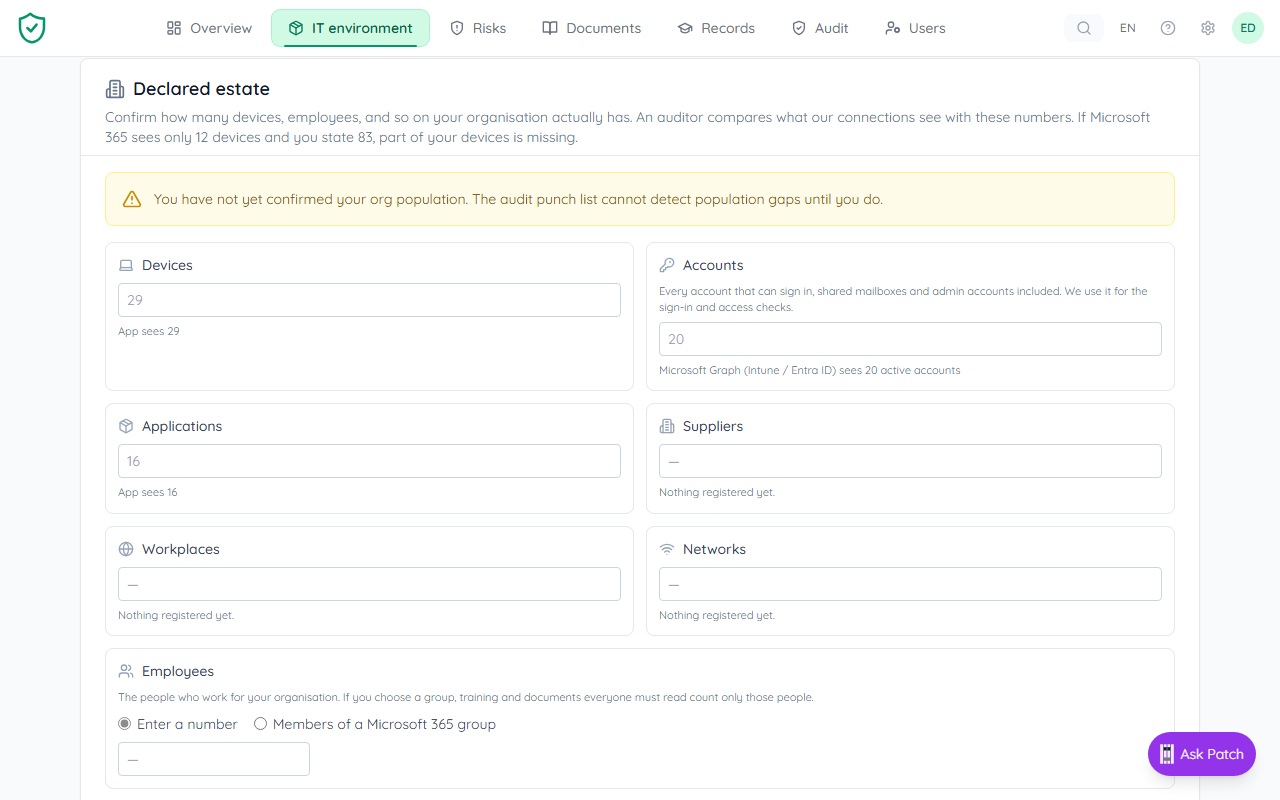
Je scope is alles waarvoor je moet tonen dat het beveiligd is: toestellen, accounts, medewerkers, toepassingen, leveranciers en netwerken. Alleen wat erin zit, telt mee voor je audit. Daarom heeft elke keuze een reden.
ECP vult je scope zelf in. Het leest je register en je koppelingen, zoals Microsoft 365. Jij beslist alleen waar het afwijkt: wat Buiten NIS2 valt, welke groepen je apart beoordeelt en waar een maatregel niet geldt voor een groep, telkens met een reden.
Waar je je scope instelt
Drie keuzes, op drie schermen. Ze gelden in deze volgorde: je inventaris, min wat Buiten NIS2 valt, verdeeld over de groepen die je apart beoordeelt. Wat overblijft is Al de rest.
- Wat sowieso meetelt: open IT-omgeving in het menu en kies Omvang. De lijst Buiten NIS2 bevat elke uitsluiting: hele groepen, losse items en regels, telkens met een reden. Regels die je IT-partner toepaste staan er ook, met het label Via je IT-partner, en je kan ze alleen lezen.
- Welke groepen een eigen beoordeling krijgen: open Risico's en kies Beveiligingsgroepen. De groepen die je kiest, beoordeel je apart, in volgorde. Elke andere groep blijft kandidaat en valt onder Al de rest. Zie Groepen maken en Van je IT naar je risico's.
- Waar een maatregel niet geldt voor een groep: open de maatregel. Onder Wat geldt per beveiligingsgroep voeg je een regel toe met een reden en een einddatum. Zie Een uitzondering vastleggen.
Zie je geen knoppen? Dan kan je kijken maar niet wijzigen. Een eigenaar of beheerder van je organisatie past het aan.
De regel "Geldt voor" op een maatregel
Open een maatregel, bijvoorbeeld vanuit Auditklaarheid. De regel Geldt voor zegt waarop de maatregel slaat en hoeveel daarvan in orde is. Per deel, zoals Windows of Mac, staat een label:
- Gedekt: alles is gezien of heeft bewijs.
- Faalt: er ontbreekt iets. De oorzaak staat erbij in één zin, met wie iets moet doen.
- Vraag: een koppeling ziet iets dat niet in scope staat. Beslis of het erbij hoort.
- Te bevestigen: iets is nieuw of een tijd niet gezien. Bevestig het in het register.
- Leeg: er zit niets in. Leeg is nooit groen. Bevestig dat het klopt, of markeer de maatregel als niet van toepassing, met een reden.
- Geen oordeel: nog niet volledig of niet recent nagekeken.
- Uitgezonderd: een uitzondering haalt dit deel eruit. Het telt niet mee, maar het is ook niet in orde.
Onder de regel staat één knop met de volgende stap. Moet je IT-partner iets doen, dan staat dat er ook bij.
Voorbeeld: Bakkerij De Testoven
De Testoven koppelt Microsoft 365. Alle laptops en accounts komen zo in scope. De engineers installeren zelf software, en dat botst met één onderdeel van één maatregel. De zaakvoerder maakt een groep "Engineers" en legt op die maatregel vast dat ze voor dat ene onderdeel niet geldt voor hen, met reden en einddatum. Voor al de rest blijven de engineers meetellen.
Meer over scope
- Van je IT naar je risico's: de volgorde
- Wat valt onder je scope?
- Groepen maken
- Een uitzondering vastleggen
- Bewijs per groep, en een maatregel die alleen voor een groep geldt
- Scopevragen op je dashboard
- Auditklaarheid voor één deel
- Toegang per deel
- Eén toestel dat meerdere tools zien
- Voor IT-partners: regels voor je klanten